
Wo Ihr Kontext angesiedelt sein muss: Wohnsitz, Souveränität und Selbsthosting
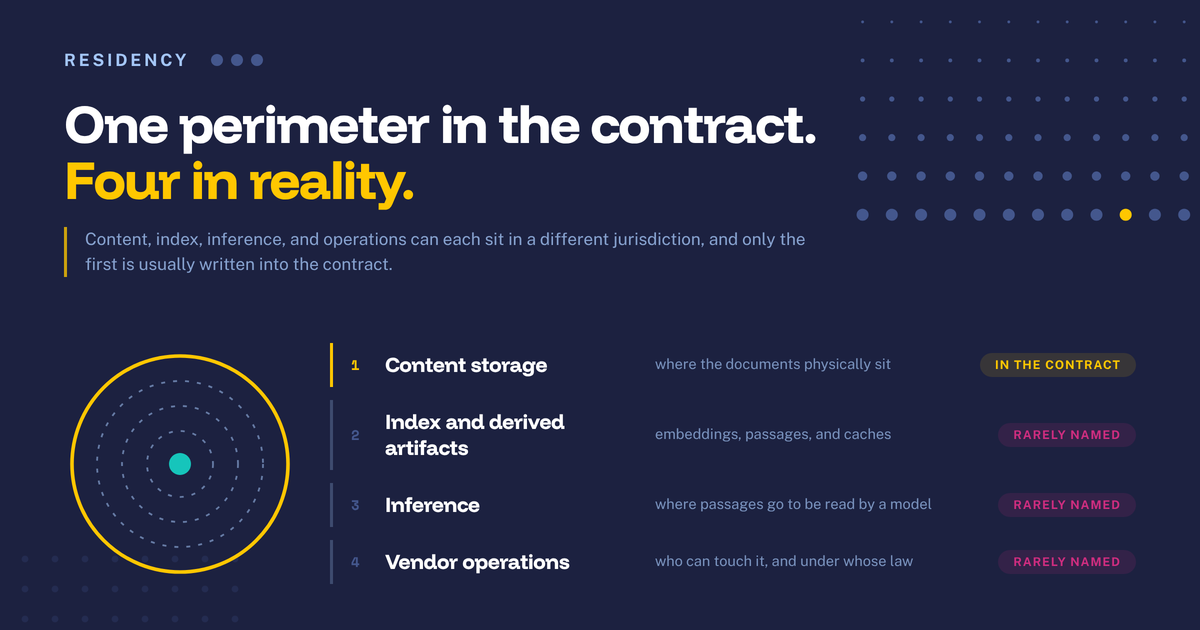
In vielen regulierten Umgebungen entscheidet der Ort, an dem eine Kontext-Ebene ausgeführt wird, darüber, ob sie überhaupt genutzt werden kann – und die Antwort darauf besteht nicht aus einer einzigen Tatsache, sondern aus vier: wo Dokumente gespeichert werden, wo sich der Index befindet, wo die Inferenz stattfindet und wer rechtlich befugt ist, den Zugriff zu erzwingen. Teams fassen diese vier Aspekte routinemäßig zu einer einzigen Frage nach der Hosting-Region zusammen, und Anbieter beantworten routinemäßig nur diese eine Frage. Eine Bereitstellung, die eine Datenstandortklausel erfüllt, kann dennoch eine Souveränitätsprüfung nicht bestehen, da der Index, der Modellaufruf und der betriebliche Zugriff des Anbieters jeweils eine eigene Grenze überschreiten.
Für einen Großteil der Einkäufer aus dem öffentlichen Sektor und dem Gesundheitswesen ist dies das erste Kriterium, das noch vor der Abfragequalität, den Schnittstellen oder dem Preis eine Rolle spielt. Es ist zudem die Frage, über die in einer Kategorie, die Forrester als die nächste Entwicklungsstufe semantischer Schichten und Wissensgraphen bezeichnet hat, am wenigsten geschrieben wird. Was nun folgt, ist die Referenz: Was jede Grenze bedeutet, was sie unerwartet für die Teams überschreitet, was jedes Bereitstellungsmodell tatsächlich bietet und welche Fragen man stellen sollte.
Vier verschiedene Bedeutungen, die Menschen mit „wo es läuft“ meinen
Die Beschaffungsabteilung fragt nach dem Hosting-Standort. Die Sicherheitsabteilung fragt nach der Mandantenfähigkeit. Die Rechtsabteilung fragt nach der Gerichtsbarkeit. Der Betrieb fragt, wer beim Anbieter sich im Falle eines Vorfalls einloggen kann. Das sind vier unterschiedliche Fragen, und ein Anbieter kann eine davon klar beantworten, während er die anderen stillschweigend vernachlässigt.
| Begriff | Die Frage, auf die er eine Antwort gibt | Wer stellt sie normalerweise? |
|---|---|---|
| Datenaufbewahrungsort | In welchem geografischen Gebiet befinden sich die Daten physisch – sowohl im Ruhezustand als auch während der Übertragung, einschließlich Backups und Replikaten? | Beschaffungsabteilung, Datenschutzbeauftragte und Vertragsprüfer |
| Datenhoheit | Welches Recht gilt für die Daten, und welche Regierung kann deren Offenlegung erzwingen? | Leiter der Rechtsabteilung, Compliance- und Risikoausschüsse im öffentlichen Sektor |
| Mietverhältnis | Werden Rechenleistung, Speicherplatz und Index gemeinsam mit anderen Kunden genutzt oder stehen sie ausschließlich uns zur Verfügung? | Gremien zur Überprüfung der Sicherheitsarchitektur und -infrastruktur |
| Operativer Zugriff | Welche namentlich genannten Personen beim Anbieter können unsere Inhalte einsehen, exportieren oder ändern, unter welchen Kontrollmaßnahmen und in welchem Protokoll? | CISO, Teams für Insiderrisiken und Auditoren |
Standort ist eine geografische Frage und von den vier Aspekten am einfachsten unvollständig zu beantworten: Eine Bindung an eine primäre Region sagt nichts über Backups, Replikate für die Notfallwiederherstellung oder Support-Tools aus. Souveränität ist eine rechtliche Frage, und diese beiden Aspekte weichen häufiger voneinander ab, als man erwartet. Tenancy ist der Auswirkungsbereich: Ein gemeinsam genutzter Index mit logischer Trennung ist ein legitimes Design, stellt jedoch nicht dasselbe Risiko dar wie eine dedizierte Infrastruktur. Der operative Zugriff entscheidet über die meisten Sicherheitsüberprüfungen, da er als einziger der vier Aspekte Menschen und nicht nur Diagramme betrifft.
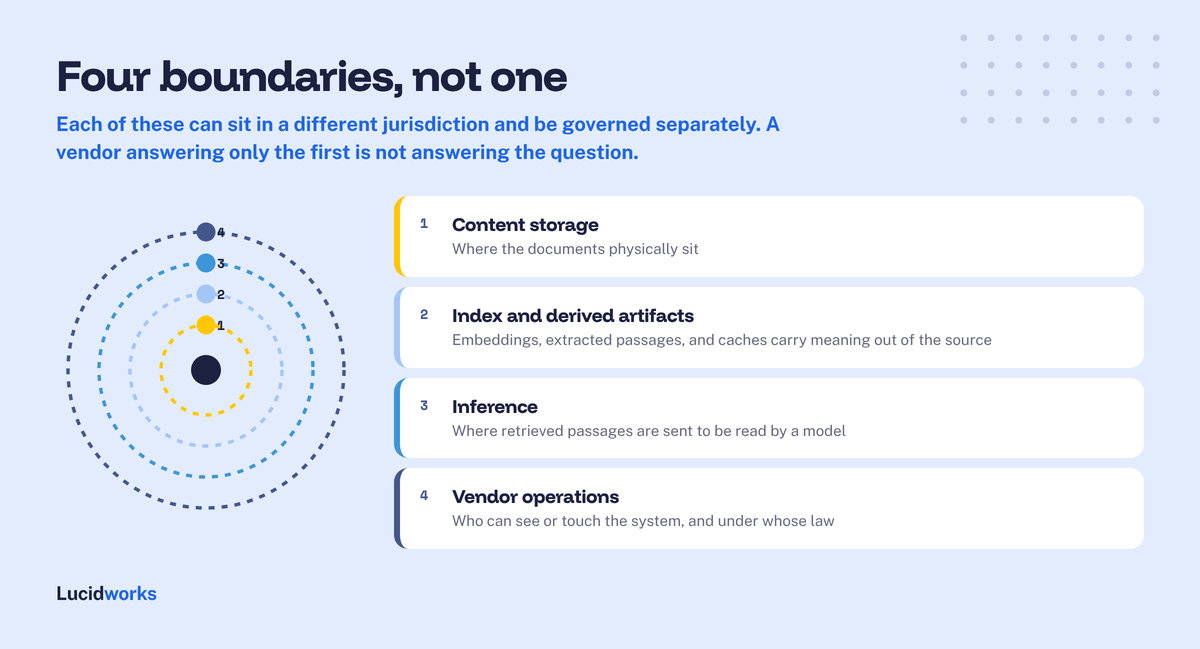
Ein Anbieter, der nur die erste Frage beantwortet, hat die Frage nicht beantwortet. „Ihre Daten verbleiben in Ihrer Region“ ist vereinbar mit einem gemeinsam genutzten Index, einem Support-Team auf einem anderen Kontinent mit dauerhaftem Lesezugriff und einer Muttergesellschaft, die einer Regierung untersteht, die die Herausgabe von Daten erzwingen kann. Fragen Sie alle vier Punkte separat und schriftlich ab.
Nicht nur der Inhalt wird verschoben
Bei Gesprächen zum Thema Aufbewahrung stehen Dokumente im Mittelpunkt, da diese in den Richtlinien namentlich genannt werden. Eine Kontextebene erzeugt zudem abgeleitete Artefakte, die Bedeutung aus der Quelle ableiten und jeweils einen eigenen Speicherort sowie eigene Aufbewahrungsfristen haben.
- Der Index enthält Ihre Inhalte. Ein Suchindex ist kein Verweis auf Dokumente, sondern eine Kopie davon, die in der Regel den Volltext und extrahierte Passagen umfasst. Wo immer sich der Index befindet, befinden sich auch die Inhalte.
- Einbettungen und extrahierte Passagen tragen Bedeutung in sich. Ein Vektor ist eine numerische Darstellung einer Passage, und eine extrahierte Passage ist der relevante Absatz, von dem die umgebenden Seiten entfernt wurden. Beides sind Ableitungen und sollten die Klassifizierung der Quelle übernehmen.
- Protokolle und Telemetriedaten enthalten Abfragen. „Wie hoch ist der Vergleichsbetrag in der Dyer-Angelegenheit?“ ist eine sensible Abfrage, auch wenn kein Dokument zurückgegeben wird. Abfrageprotokolle und Prompt-Traces werden häufig an den Observability-Stack eines Anbieters weitergeleitet, der sich möglicherweise in einer anderen Region als der Index befindet.
- Caches speichern Antworten dauerhaft. Antwort- und semantische Caches speichern generierten Text, der aus eingeschränkten Quellen zusammengestellt wurde, häufig ohne die Metadaten zu den Zugriffsberechtigungen, die für den ursprünglichen Abruf maßgeblich waren.
- Backups erstrecken sich über mehrere Regionen hinweg. Die regionenübergreifende Replikation ist in den meisten Managed Services eine standardmäßige Ausfallsicherheit und der häufigste Grund dafür, dass sich eine dokumentierte Residenzverpflichtung in der Praxis als unwahr herausstellt.
Eine Aussage verdient besondere Hervorhebung, da in Architekturüberprüfungen immer wieder die gegenteilige Annahme auftaucht: Eine Einbettung ist keine Anonymisierung. Untersuchungen zur Umkehrung von Einbettungen haben wiederholt gezeigt, dass Text oft anhand seines Vektors annähernd rekonstruiert werden kann und dass Attribute der Quelle selbst dann abgeleitet werden können, wenn der genaue Text nicht mehr ermittelt werden lässt. Einen Vektorindex als nicht sensibel zu behandeln und ihn daher außerhalb der geregelten Grenzen anzusiedeln, ist ein Konstruktionsfehler. Stufen Sie den Vektorspeicher genauso ein wie die Dokumente, aus denen er erstellt wurde.
Die Schlussfolgerung ist der Teil, den Teams oft vergessen
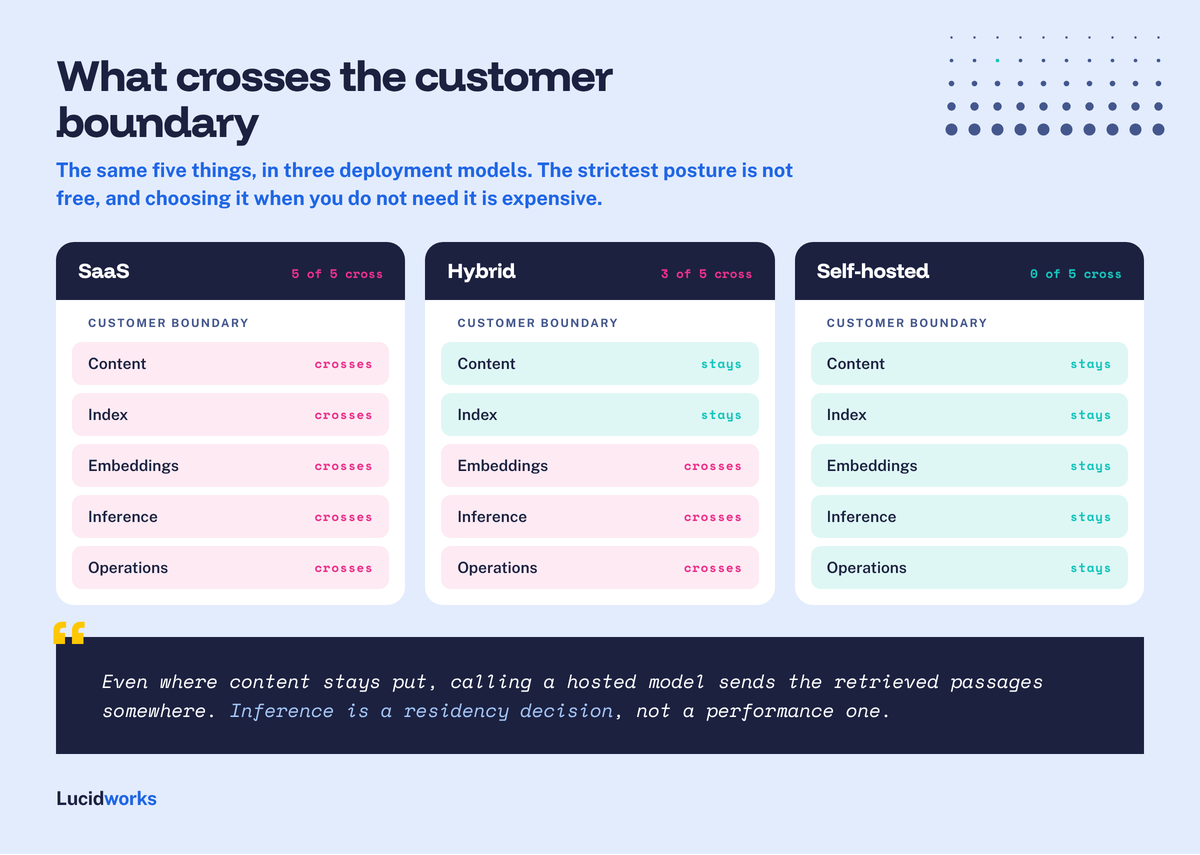
Angenommen, Dokumente verlassen das System nie, der Index verlässt das System nie und die Protokolle bleiben im System. Das System muss dennoch eine Antwort generieren, und das bedeutet, dass die abgerufenen Textstellen an ein Modell gesendet werden. Diese Textstellen sind der sensibelste Teil der Pipeline, da durch den Abruf bereits genau der Text ausgewählt wurde, der eine sensible Frage beantwortet. Die Inhaltsgrenze und die Inferenzgrenze sind voneinander getrennt.
- Ein gehostetes kommerzielles Modell. Die leistungsstärkste verfügbare Option, bei der die Eingaben an eine API eines Drittanbieters gesendet werden. Entscheidend ist der Vertrag: Verarbeitungsregion, Bestimmungen zur Null-Speicherung, ob Prompts für das Training verwendet werden, die Liste der Unterauftragsverarbeiter sowie die Frage, ob die Regionsgarantie neben der Inferenz auch die Missbrauchsüberwachung und die Überprüfung durch Menschen abdeckt.
- Ein Modell, das in der eigenen Cloud-Region des Kunden gehostet wird. Ein kommerzielles oder Open-Weights-Modell, das im Cloud-Konto des Kunden bereitgestellt wird, wodurch die Daten innerhalb eines bekannten Rechtsrahmens und eines bekannten Vertrags bleiben, während weiterhin eine verwaltete Infrastruktur genutzt wird. Dies ist der Mittelweg, für den sich die meisten stark regulierten Käufer entscheiden.
- Ein Modell, das innerhalb der Infrastruktur des Kunden läuft. Modelle mit offenen Gewichten auf der eigenen Hardware des Kunden. Größte Kontrolle, größte Belastung, da der Kunde nun für den Betrieb des Modells, die Kapazität und die Upgrades verantwortlich ist.
Der Kompromiss ist real: Die leistungsstärkste On-Premise-Lösung bedeutet in der Regel ein kleineres oder selbst gehostetes Modell als das größte kommerzielle System. Die entscheidende Frage ist nicht, ob man das größte Modell betreiben kann, sondern welche Aufgaben es tatsächlich erfordern. Das Zusammenfassen von drei abgerufenen Absätzen zu einer zitierten Antwort ist eine andere Aufgabe als das offene Schlussfolgern und weitaus weniger abhängig von der Modellgröße.
Hier zeigt sich der wahre Wert der Suchqualität. Bei fundierten Antworten ist die Genauigkeit der Eingabe für das Modell in der Regel wichtiger als dessen Größe, denn ein kleineres Modell mit dem richtigen Textabschnitt schneidet besser ab als ein größeres Modell mit dem falschen. Das ist eher ein technisches Argument als ein Trostpreis, und deshalb sind Arbeiten zur semantischen Suche für das Wissensmanagement tendenziell ertragreicher als Arbeiten zur Modellgröße. Teams mit strengen Speicherplatzbeschränkungen sollten ihre Anstrengungen zunächst auf Chunking, hybride Abfrage und Ranking konzentrieren.
Bereitstellungsmodelle und was jedes einzelne tatsächlich leistet
| Dimension | SaaS | Hybrid | Selbst gehostet |
|---|---|---|---|
| Wo sich Inhalte befinden | Vom Anbieter betriebene Umgebung in einer ausgewählten Region | Aufteilung: Inhalte und häufig auch der Index verbleiben beim Kunden, einige Dienste werden vom Anbieter betrieben | Vollständig in der Umgebung des Kunden, in der Cloud oder im Rechenzentrum |
| Wo die Inferenz ausgeführt werden kann | Vom Anbieter verwaltet oder durch einen kommerziellen Anbieter im Auftrag des Anbieters | Vom Kunden für sensible Aufgaben ausgewählt, für den Rest vom Anbieter verwaltet | Vom Kunden ausgewählt, einschließlich Modellen innerhalb der Kundengrenzen |
| Wer betreibt es? | Anbieter: Kapazität, Patches, Verfügbarkeit und Upgrades | Beide, mit einer dokumentierten Aufteilung der Verantwortlichkeiten | Der Kunde, einschließlich Skalierung, Patches und Reaktion auf Vorfälle |
| Upgrade-Rhythmus | Kontinuierlich, herstellerseitig gesteuert | Gemischt: Komponenten des Anbieters werden schneller aktualisiert als vom Kunden betriebene Komponenten | Vom Kunden geplant, langsamer, mit einem Versionsrückstand |
| Typische Anwendungsfälle | Die meisten gewerblichen Käufer sowie regulierte Käufer, deren Rahmenbedingungen eine konforme Anbieterumgebung zulassen | Eine strenge Vorgabe hinsichtlich des Speicherorts der Inhalte, jedoch keine Einschränkungen für verwaltete Steuerungsebenen | Ausdrückliche Verbote der externen Verarbeitung oder eine Vorgabe zur lokalen Bereitstellung |
Lucidworks bietet drei Optionen für die Plattformbereitstellung an: SaaS, selbst gehostet und Hybrid-SaaS. Lucidworks gibt außerdem öffentlich an, die Zertifizierungen SOC 2, ISO/IEC 27001:2022, CCPA und DSGVO zu erfüllen. Alle darüber hinausgehenden Anforderungen sowie spezifische Genehmigungsverfahren sollten Sie bei jedem Anbieter auf Ihrer Liste – einschließlich dieses Anbieters – erfragen und sich dies anhand eines Dokuments und nicht nur anhand einer Aussage auf einer Folie bestätigen lassen.
Souveränität ist in erster Linie eine rechtliche Frage und erst in zweiter Linie eine technische
Die Frage nach dem Sitz wird durch ein Organisationsdiagramm beantwortet. Die Frage nach der Hoheitsgewalt wird durch Rechtsberatung geklärt. Es geht darum, welche Regierung eine Partei rechtmäßig zur Herausgabe von Daten zwingen kann, und das hängt davon ab, wo der Anbieter eingetragen ist, wo er eine geschäftliche Präsenz unterhält, wo seine Muttergesellschaft und Tochtergesellschaften tätig sind und welche Mitarbeiter über die Zugangsdaten verfügen. Es hängt nicht allein davon ab, wo sich die Server befinden. Ein Anbieter, der in einem Land eingetragen ist und seine Infrastruktur in einem anderen betreibt, ist potenziell beiden gegenüber rechenschaftspflichtig.
Aus diesem Grund verlangen manche Käufer mehr als nur eine Infrastruktur innerhalb der Region. Sie verlangen eine juristische Person vor Ort, operatives Personal vor Ort und die Zusicherung, dass kein Support-Techniker außerhalb des Zuständigkeitsbereichs dauerhaften Zugriff hat. Das ist auch der Grund, warum „Sovereign Cloud“-Angebote als separate Produkte und nicht als Regionseinstellung existieren: Das Unterscheidungsmerkmal ist die Kontrolle und die Personalstruktur, nicht die Adresse des Rechenzentrums. Käufer, die Such- und KI-Lösungen für Behörden evaluieren, kommen in der Regel mit diesen bereits festgelegten Anforderungen.
Um es ganz klar zu sagen: Dies ist keine Rechtsberatung, und diese Fragen stellen keine Compliance-Prüfung dar. Welche Vorschriften gelten, welche Anforderungen Ihr Genehmigungsumfeld stellt und ob eine bestimmte Anbieterstruktur diese erfüllt, müssen Sie mit Ihrem eigenen Rechtsbeistand klären. Was ein Architekturteam tun kann, ist sicherzustellen, dass der Rechtsbeistand die richtige Frage beantwortet – das bedeutet, ihm alle vier Rahmenbedingungen zu übermitteln und nicht nur die Hosting-Region.
Was Sie das ehrlich gesagt kostet
Durch Selbsthosting verlagern sich die Kosten vom Abonnement auf das Personal. Jemand ist nun für die Kapazitätsplanung, den Indexbetrieb, die GPU-Einplanung (sofern Modelle lokal ausgeführt werden), die Installation von Patches, die Tests von Upgrades und den Bereitschaftsdienst zuständig. Dabei handelt es sich um eine feste Zuweisung erfahrener Ingenieure, und diese Aufgabe nimmt kein Ende. Die Bereitstellung neuer Funktionen verlangsamt sich. Vom Kunden selbst geplante Upgrades führen zu einem Versionsrückstand, und in einer Branche, die sich so schnell weiterentwickelt, bedeutet ein Rückstand von zwei Versionen eine echte Leistungslücke. Hybrid führt zwei Bedienoberflächen ein. Sie besitzen einen Teil des Systems und sind für den Rest auf einen Anbieter angewiesen, wobei es eine Grenze gibt, an der beide Seiten im Falle eines Vorfalls Fehler beheben müssen. Eine hybride Lösung ist oft die richtige Wahl, aber sie ist nicht billig.
Teams unterschätzen dies regelmäßig. Ein häufiger Fehler besteht darin, die strengste verfügbare Vorgehensweise zu wählen, anstatt die strengste erforderliche, meist weil niemand bei einer Sicherheitsüberprüfung für weniger Kontrolle plädieren wollte. Eigenhosting, obwohl eine konforme, verwaltete Umgebung die Anforderungen erfüllt hätte, ist ein kostspieliger Fehler, der sich jedes Quartal weiter verschärft. Entscheiden Sie sich anhand einer schriftlich festgelegten Anforderung, nicht aufgrund eines Bauchgefühls hinsichtlich des Risikos.
Dem steht jedoch entgegen, dass „reguliert“ nicht gleichbedeutend mit „unrentabel“ ist. Eine im Auftrag von Forrester durchgeführte „Total Economic Impact“-Studie zu Lucidworks ergab einen ROI von 391 % über drei Jahre bei einer Amortisationszeit von weniger als sechs Monaten – ein messbares Ergebnis für einen Ansatz, der auf Berechtigungen, Fundierung und Belegen basiert. Regulierte Organisationen führen solche Programme tatsächlich in großem Maßstab durch, und das Suchprogramm von Northwell Health ist ein veröffentlichtes Beispiel aus dem Gesundheitswesen. Kontrolle ist nicht kostenlos, aber der regulierte Weg bringt einen messbaren Ertrag, sodass die Entscheidung auf Anforderungen und wirtschaftlichen Aspekten beruhen kann und nicht auf Angst.
Fragen, die man jedem Anbieter von Kontext-Layer-Lösungen stellen sollte
Jede dieser Fragen sollte mit einem Regionsnamen, einem Dokument, einer Zahl oder einer Liste beantwortet werden können. Eine falsche Antwort gilt als Fehlantwort.
- In welchen Regionen befinden sich die Inhalte im Ruhezustand, und wo werden Backups, Replikate und Kopien für die Notfallwiederherstellung gespeichert?
- Wo wird der Index gespeichert, und befindet er sich in derselben Region und Mandantenumgebung wie die Quellinhalte?
- Ist der Index ausschließlich für uns bestimmt oder wird er unter logischer Trennung Komponente für Komponente gemeinsam genutzt?
- Wo werden Embeddings generiert und gespeichert, und werden sie jemals außerhalb der Region der Quellinhalte verarbeitet?
- Wohin werden Abfrageprotokolle, Prompt-Traces und Produkttelemetrie geleitet, wie lange werden sie aufbewahrt und können wir sie deaktivieren?
- Welche Modellanbieter können in den einzelnen Bereitstellungsmodellen herangezogen werden, und lässt sich die Inferenz auf eine Region oder auf Modelle innerhalb unserer Grenzen beschränken?
- Wie lauten die Aufbewahrungs- und Trainingsbedingungen für alle in unserem Auftrag aufgerufenen Modelle von Drittanbietern, und wie sieht die Liste der Unterauftragsverarbeiter aus?
- Welche namentlich genannten Rollen in Ihrem Unternehmen verfügen über dauerhaften Zugriff auf unsere Inhalte, und welche Genehmigungs- und Protokollierungsmaßnahmen gelten hierfür?
- Können Sie vertraglich festlegen, dass ausschließlich Support- und Betriebspersonal aus unserem Rechtsraum Zugriff auf unsere Umgebung hat?
- Wo ist Ihr Unternehmen eingetragen, und welche Einheiten in Ihrer Struktur könnten zur Herausgabe unserer Daten gezwungen werden?
- Was fällt bei einer selbst gehosteten Bereitstellung noch ins Auge (Lizenzprüfungen, Telemetrie, Modell-Routing, Updates) und lässt sich jeweils deaktivieren?
- Wie groß ist derzeit der Versionsrückstand für Kunden mit selbst gehosteten Lösungen, und wie lauten die Richtlinien für Upgrades und das Ende des Supports?
Lucidworks löst dies mithilfe einer KI-basierten Kontextdatenplattform: Berechtigungen, die zusammen mit den Inhalten erfasst und zum Zeitpunkt der Abfrage überprüft werden, das Abrufen und Verankern von unstrukturierten Unternehmensinhalten sowie eine Protokollierung der gestellten Fragen, der abgerufenen Inhalte und der gegebenen Antworten – und zwar in jedem veröffentlichten Bereitstellungsmodell, das den jeweiligen Anforderungen entspricht. Die oben genannten Fragen gelten nach wie vor und sollten uns in denselben Worten gestellt werden wie allen anderen auch.
Häufig gestellte Fragen
Können regulierte Branchen die Cloud eines Anbieters überhaupt nutzen?
Rechtlich gesehen in der Regel ja, und das sollte man von der Frage unterscheiden, was eine bestimmte Einrichtung genehmigt. Das HHS legt fest, dass eine betroffene Einrichtung oder ein Geschäftspartner einen Cloud-Dienst zur Speicherung oder Verarbeitung geschützter Gesundheitsdaten nutzen darf, sofern eine HIPAA-Geschäftspartnervereinbarung vorliegt. FedRAMP wurde speziell eingerichtet, um Cloud-Dienste zu autorisieren, die nicht klassifizierte Bundesdaten verarbeiten. Finanzaufsichtsbehörden legen Bedingungen für die Cloud-Nutzung fest, anstatt sie zu verbieten. Es trifft jedoch zu, dass viele einzelne Einrichtungen dies durch interne Richtlinien verbieten, dass dies in einigen Verträgen und nationalen Regelungen der Fall ist und dass der Genehmigungsprozess so langwierig sein kann, dass Teams sich für das Selbsthosting entscheiden, um ihn gänzlich zu umgehen. Wenn also jemand sagt, die Daten dürften nicht in die Cloud eines Anbieters gelangen, fragen Sie nach, in welchem Dokument dies steht, und lesen Sie nach, was dort konkret genannt wird: Inhalte, Verarbeitung, Betreiber oder Gerichtsbarkeit. Die Antwort entscheidet darüber, welches Bereitstellungsmodell Sie benötigen, und sie ist häufig enger gefasst als die pauschale Version.
Ist eine Private Cloud dasselbe wie eine selbst gehostete Lösung?
Nein. Unter „Private Cloud“ versteht man in der Regel eine dedizierte Infrastruktur, die weiterhin vom Hersteller oder einem Cloud-Anbieter betrieben wird. Damit wird zwar die Mandantenfähigkeit gewährleistet, der operative Zugriff und oft auch die gerichtliche Zuständigkeit bleiben jedoch unverändert. „Selbst gehostet“ bedeutet, dass Ihr Team die Software in Ihrer eigenen Umgebung betreibt und kontrolliert, wer darauf zugreifen darf. Wenn die Anforderung lautet, dass kein Mitarbeiter des Anbieters auf Ihre Daten zugreifen darf, erfüllt eine Private Cloud allein diese Anforderung nicht.
Gelten Einbettungen als personenbezogene Daten?
Es gibt ein stichhaltiges Argument dafür, dass dies möglich ist. Einbettungen werden aus dem Quelltext abgeleitet, Untersuchungen zur Inversion zeigen, dass sich der Text oft annähernd daraus rekonstruieren lässt, und mehrere Datenschutzregelungen definieren personenbezogene Daten so weit gefasst, dass sie auch Informationen umfassen, anhand derer eine Person indirekt identifizierbar ist. Da dies nicht einheitlich geregelt ist, sollten Sie den Vektorspeicher entsprechend der Einstufung seines Quellinhalts behandeln und die formelle Entscheidung dem Rechtsbeistand überlassen.
Können wir ein kommerzielles Modell verwenden und dennoch die Residenzanforderungen erfüllen?
Manchmal. Das hängt davon ab, ob der Anbieter Inferenz in der von Ihnen gewünschten Region anbietet, ob die Aufbewahrungs- und Trainingsfristen für Ihre Daten vertraglich auf null festgelegt sind und ob auch zugehörige Pipelines wie die Missbrauchsüberwachung und die manuelle Überprüfung in der Region verbleiben. Dieses letzte Detail wird am häufigsten übersehen, da es außerhalb des Hauptinferenzpfads liegt. Halten Sie dies im Vertrag oder im Anhang zur Datenverarbeitung fest, nicht in der Dokumentation, die sich ändern kann.
Macht uns die Speicherung von Inhalten in der Region souverän?
Nein. Der Standort ist eine geografische Frage, Souveränität ist eine rechtliche Frage, und ein Anbieter, der der Gerichtsbarkeit einer anderen Regierung unterliegt, kann potenziell zur Zusammenarbeit gezwungen werden, unabhängig davon, wo sich die Server befinden. Souveränitätsansprüche beruhen ebenso sehr auf der Unternehmensstruktur, dem Standort des Personals und der Kontrolle über Schlüsselkomponenten wie auf der Infrastruktur. Betrachten Sie eine Verpflichtung innerhalb der Region als notwendig, aber nicht ausreichend.
Was führt in der Praxis üblicherweise dazu, dass eine Standortverpflichtung nicht eingehalten wird?
Zuerst Backups und Replikation, dann Telemetrie. Die regionenübergreifende Replikation ist bei vielen Managed Services standardmäßig vorgesehen, und Observability-Pipelines sind oft für den gesamten Anbieter in einer Region zentralisiert. Als Nächstes kommen Caches und Support-Tools. Fragen Sie nach der vollständigen Datenflussübersicht, einschließlich der Nicht-Produktionsumgebungen, da dort Kopien von Produktionsinhalten am häufigsten landen.
Wie entscheiden wir uns zwischen einer hybriden und einer vollständig selbst gehosteten Lösung?
Notieren Sie sich das konkrete Verbot, das Sie einhalten möchten, und prüfen Sie, ob es sich auf Inhalte, die Verarbeitung oder Betreiber bezieht. Wenn die Auflage den Ort betrifft, an dem Inhalte und Schlussfolgerungen stattfinden, erfüllt eine Hybridlösung diese in der Regel zu einem Bruchteil der Betriebskosten. Wenn keine externe Partei irgendeinen Teil des Systems betreiben darf oder Sie eine On-Premises-Vorgabe haben, wird eine Hybridlösung die Prüfung nicht bestehen.